Здравствуйте!
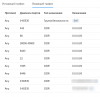
Переносим флешфонер на сервер в локальной сети за NAT (на NAT сервере стоит nginx для проксирования веб-сокетов) (https://docs.flashphoner.com/pages/viewpage.action?pageId=9241031). При установке флешфонера ip и ip_local корректно устанавливаются в flashphoner.properties ip=<PUBLIC_IP> (публичный IP NAT сервера), ip_local=<PRIVATE_IP>, но после рестарта сервера (systemctl restart webcallserver) ip всегда сбрасывается в 0.0.0.0. Удаляли и ставили заново флешфонер, после рестарта аналогично сбрасывается в 0.0.0.0. Не знаю с этой настройкой связано или нет, но в процессе проверки в веб-интерфейсе флешфонера (по этой инструкции https://docs.flashphoner.com/pages/viewpage.action?pageId=9241019) в логах всегда Failed by ICE timeout, я так понимаю, что это из-за UDP, но порты проброшены с NAT сервера на сервер с флешфонером (см ниже.). Также во вложении скрины правил файрвола в облаке на NAT сервере.
диапазон локальных порты исправлен
На NAT сервер настроен проброс портов на сервер с флешфонером
Конфиг nginx (который находится на NAT сервере) на котором происходит проксирование на сервер флешфонера
Что еще можно посмотреть?
Переносим флешфонер на сервер в локальной сети за NAT (на NAT сервере стоит nginx для проксирования веб-сокетов) (https://docs.flashphoner.com/pages/viewpage.action?pageId=9241031). При установке флешфонера ip и ip_local корректно устанавливаются в flashphoner.properties ip=<PUBLIC_IP> (публичный IP NAT сервера), ip_local=<PRIVATE_IP>, но после рестарта сервера (systemctl restart webcallserver) ip всегда сбрасывается в 0.0.0.0. Удаляли и ставили заново флешфонер, после рестарта аналогично сбрасывается в 0.0.0.0. Не знаю с этой настройкой связано или нет, но в процессе проверки в веб-интерфейсе флешфонера (по этой инструкции https://docs.flashphoner.com/pages/viewpage.action?pageId=9241019) в логах всегда Failed by ICE timeout, я так понимаю, что это из-за UDP, но порты проброшены с NAT сервера на сервер с флешфонером (см ниже.). Также во вложении скрины правил файрвола в облаке на NAT сервере.
диапазон локальных порты исправлен
Code:
root@flashphoner:/usr/local/FlashphonerWebCallServer # sysctl net.ipv4.ip_local_port_range
net.ipv4.ip_local_port_range = 59999    63000
На NAT сервер настроен проброс портов на сервер с флешфонером
Code:
-A PREROUTING -d <NAT_IP>/32 -p udp -m udp --dport 30000:40000 -j DNAT --to-destination <PRIVATE_IP>:30000-40000
-A PREROUTING -d <NAT_IP>/32 -p tcp -m tcp --dport 30000:40000 -j DNAT --to-destination <PRIVATE_IP>:30000-40000
-A PREROUTING -d <NAT_IP>/32 -p tcp -m tcp --dport 1935 -j DNAT --to-destination <PRIVATE_IP>:1935
-A POSTROUTING -d <PRIVATE_IP>/32 -p udp -m udp --sport 30000:40000 -j SNAT --to-source <NAT_IP>:30000-40000
-A POSTROUTING -d <PRIVATE_IP>/32 -p tcp -m tcp --sport 30000:40000 -j SNAT --to-source <NAT_IP>:30000-40000
-A POSTROUTING -d <PRIVATE_IP>/32 -p tcp -m tcp --sport 1935 -j SNAT --to-source <NAT_IP>:1935
Конфиг nginx (который находится на NAT сервере) на котором происходит проксирование на сервер флешфонера
Code:
server {

server_name <domain>;
listen 8443 ssl;
keepalive_timeout 70;

ssl_certificate /etc/nginx/ssl/fullchain.pem;
ssl_certificate_key /etc/nginx/ssl/privkey.key;
ssl_session_cache shared:SSL:100m;
ssl_session_timeout 1h;


location / {
proxy_pass https://<PRIVATE_IP>:8443;
proxy_http_version 1.1;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "upgrade";
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_read_timeout 86400;
}
access_log /var/log/nginx/flashphoner-access.log;
error_log /var/log/nginx/flashphoner-error.log;

}
Что еще можно посмотреть?